📧 Quand l’e-mail inspire confiance : les cybercriminels s’attaquent aussi aux procédures des entreprises
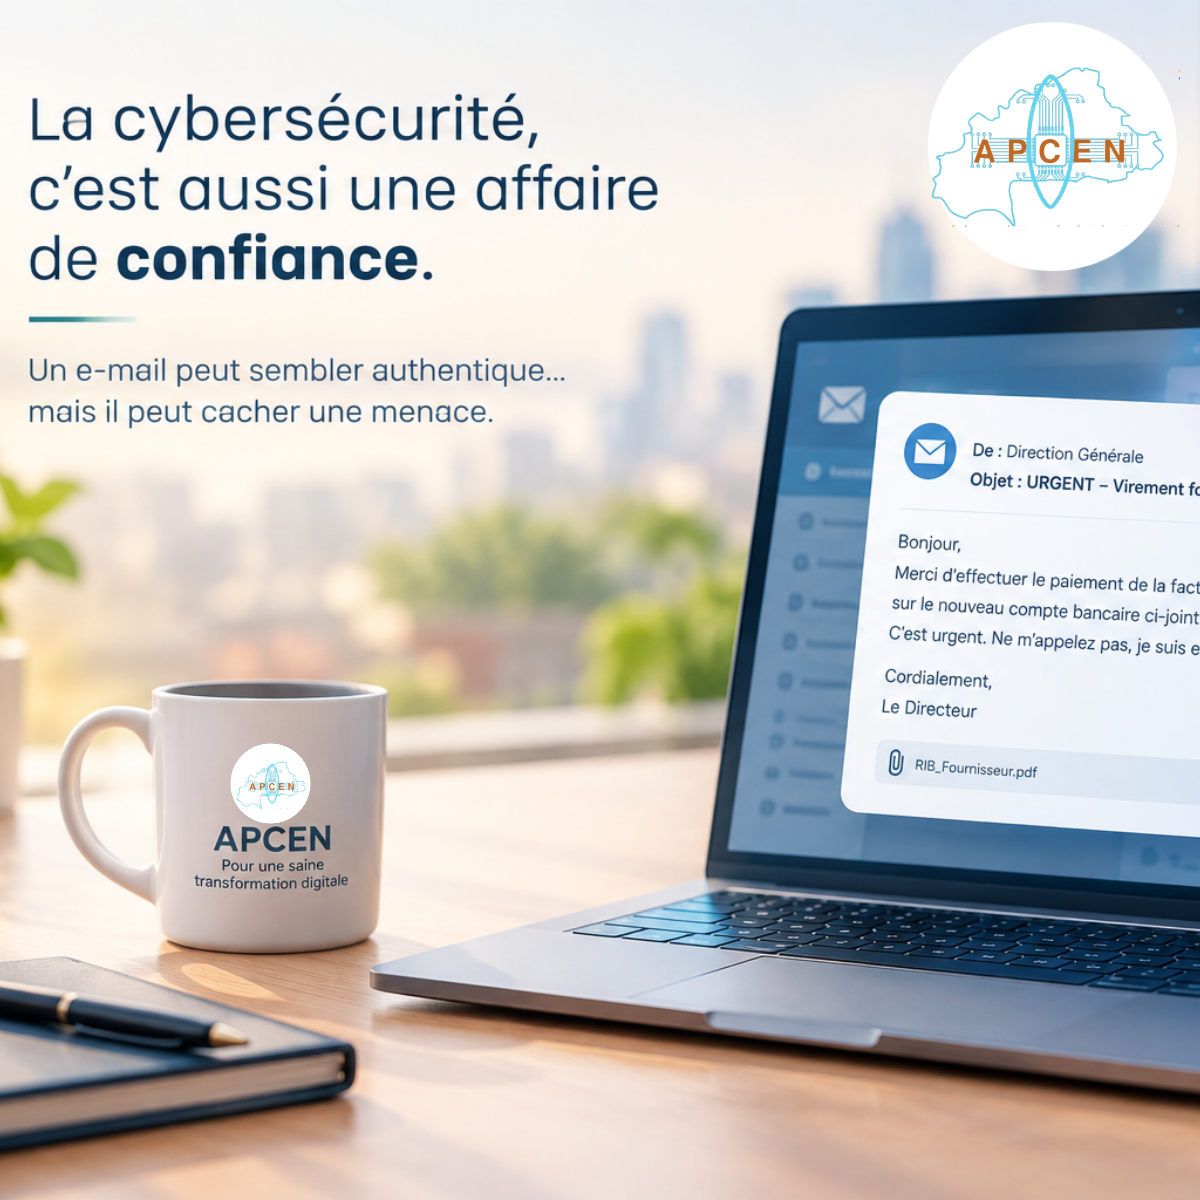
Bulletin de sensibilisation — APCEN | Septembre 2026 Une adresse e-mail officielle. Une demande qui semble légitime. Une procédure apparemment normale. Et pourtant, quelques échanges peuvent suffire à exposer les données de centaines de clients. L’affaire récente impliquant la banque en ligne Revolut vient de le rappeler : une cyberattaque ne consiste pas toujours à pénétrer directement dans un système informatique. Parfois, il suffit de convaincre une organisation de faire elle-même ce qu’elle n’aurait jamais dû faire.
🚨 L’affaire Revolut : quand une fausse identité trompe une organisation
En septembre 2026, Revolut a confirmé avoir été victime d’une escroquerie sophistiquée par usurpation d’identité.
Selon la banque en ligne, un tiers non autorisé aurait utilisé une adresse e-mail appartenant au domaine légitime d’une agence gouvernementale pour transmettre de fausses demandes d’informations concernant des clients.
Les demandes paraissaient donc provenir d’une source officielle.
Revolut a transmis certaines informations avant de détecter l’activité frauduleuse et de bloquer l’adresse concernée.
Selon une source proche du dossier citée par l’AFP, 680 clients dans plusieurs pays européens auraient été concernés. Les informations potentiellement exposées comprennent notamment des coordonnées personnelles, des pièces d’identité, des photos de vérification et certaines informations relatives à l’activité bancaire et aux transactions en cryptomonnaies.
Revolut précise que les fonds des clients et ses systèmes centraux n’ont pas été affectés et indique avoir alerté les autorités compétentes et contacté directement les personnes concernées.
🔍 Ce n’était pas un « piratage classique »
L’un des enseignements majeurs de cette affaire est justement là.
Il ne s’agissait pas simplement d’un cybercriminel qui aurait réussi à pénétrer dans les serveurs de Revolut.
Le mécanisme reposait sur l’usurpation et la confiance.
Le scénario peut être résumé ainsi :
🎭 Usurpation d’identité
↓
📧 Fausse demande par e-mail
↓
🏛️ Apparence d’une demande gouvernementale légitime
↓
🤝 Confiance dans l’identité de l’expéditeur
↓
📂 Transmission d’informations
↓
🔓 Exposition des données
La technologie fonctionne donc normalement pendant que le processus humain est manipulé.
📧 L’e-mail devient une véritable surface d’attaque
Cette affaire illustre une évolution importante de la cybercriminalité.
Pendant longtemps, la cybersécurité était principalement associée à la protection des serveurs, des réseaux, des postes de travail et des applications.
Ces protections restent essentielles.
Mais elles ne suffisent pas lorsqu’un fraudeur réussit à convaincre un collaborateur qu’une demande est authentique.
Un e-mail peut demander :
la transmission d’informations personnelles ;
une modification de coordonnées bancaires ;
un paiement urgent ;
l’envoi d'un document confidentiel ;
la réinitialisation d'un accès ;
ou encore la communication d'informations sur un client.
Le message peut être parfaitement rédigé.
Le logo peut être authentique.
Le nom du responsable peut être correct.
Et même le domaine utilisé peut sembler officiel.
C’est précisément ce qui rend ces attaques dangereuses.
💰 Quand la fraude par e-mail devient un business
L’affaire Revolut intervient alors que la fraude par e-mail et l’ingénierie sociale prennent une place importante dans le paysage cyber africain.
Dans son African Cyberthreat Assessment Report 2026, INTERPOL indique que la compromission de messagerie professionnelle (Business Email Compromise — BEC) est particulièrement présente en Afrique centrale et occidentale.
Le rapport indique également que les pertes financières liées à la cybercriminalité déclarées en Afrique sont passées de 192 millions de dollars en 2024 à 484 millions de dollars en 2025, notamment sous l’effet des escroqueries facilitées par l’IA, du vol d’identifiants et de l’ingénierie sociale automatisée.
Ces chiffres correspondent aux pertes déclarées et ne représentent donc pas nécessairement l’ensemble des dommages réels.
🌍 L’Afrique de l’Ouest particulièrement exposée
La digitalisation rapide de la région crée de nouvelles opportunités pour les entreprises, mais également de nouvelles surfaces d’attaque.
Banques, fintechs, télécommunications, administrations, entreprises commerciales et plateformes de paiement traitent quotidiennement d’importants volumes de données et de transactions.
Dans ce contexte, les cybercriminels n’ont pas toujours besoin de développer un malware sophistiqué.
Ils peuvent chercher à exploiter la confiance d’un employé, une procédure mal vérifiée ou une identité usurpée.
Une analyse publiée par Sika Finance en août 2026 souligne justement la montée de la fraude BEC en Afrique de l’Ouest et l’évolution vers des attaques exploitant davantage l’ingénierie sociale et les processus internes des organisations.
🇧🇫 Un risque qui concerne aussi les entreprises burkinabè
Le phénomène n’est pas réservé aux banques internationales.
Une entreprise burkinabè peut être confrontée au même scénario.
Imaginez :
| Objet : URGENT — Modification des coordonnées bancaires
| « Bonjour,
| Suite à un changement de banque, merci d’effectuer
| désormais les prochains règlements sur le compte indiqué
| dans la pièce jointe. Cette opération doit être traitée
| aujourd’hui. »
Le message semble provenir du directeur.
Le fournisseur est réel.
La facture est réelle.
Le montant est correct.
Mais le compte bancaire appartient au fraudeur.
L’argent est alors envoyé volontairement par l’entreprise elle-même.
C’est l’une des particularités du Business Email Compromise : l’attaquant cherche parfois moins à contourner la technologie qu’à manipuler les personnes et les procédures.
Le GIABA documente d’ailleurs depuis plusieurs années des cas ouest-africains de fraude au courrier électronique d’entreprise compromis, notamment des détournements réalisés après modification frauduleuse des coordonnées bancaires d’un bénéficiaire.
🤖 L’intelligence artificielle change encore la donne
Le développement de l’intelligence artificielle rend ces attaques potentiellement encore plus crédibles.
Un fraudeur peut désormais utiliser l’IA pour :
* rédiger des e-mails professionnels sans fautes ;
* imiter le style d’écriture d’un dirigeant ;
* personnaliser un message selon la victime ;
* créer de faux documents ;
* générer des voix artificielles ;
* produire des deepfakes ;
* automatiser des campagnes à grande échelle.
INTERPOL estime que l’IA est désormais impliquée dans 55 % des cybercrimes signalés en Afrique. Le rapport souligne également l’industrialisation et la transnationalisation croissantes de la cybercriminalité.
Le simple fait qu’un message soit bien écrit ne constitue donc plus une garantie de légitimité.
⚠️ Une adresse officielle ne suffit plus
L’une des leçons les plus importantes de l’affaire Revolut est la suivante :
* Une adresse e-mail authentique ne garantit pas qu’une demande est authentique.
* Un compte légitime peut être compromis.
* Une identité peut être usurpée.
* Une boîte e-mail peut être utilisée par une personne malveillante.
* Une demande officielle peut être falsifiée.
C’est pourquoi les organisations doivent vérifier la demande elle-même, et pas seulement l’identité apparente de celui qui l’envoie.
🛡️ 5 réflexes contre la fraude par e-mail
1. Vérifier toute demande inhabituelle
Une demande urgente, inhabituelle ou confidentielle doit déclencher une vérification.
2. Utiliser un second canal
Un changement de coordonnées bancaires reçu par e-mail doit être confirmé par téléphone ou par un autre moyen connu.
3. Ne jamais se fier uniquement au nom de l’expéditeur
Le nom affiché dans une boîte de messagerie peut être facilement falsifié.
4. Mettre en place une double validation
Les paiements importants et les opérations sensibles doivent faire l’objet d’une validation indépendante.
5. Former les collaborateurs
La sécurité ne doit pas être uniquement une affaire du service informatique.
La comptabilité, les ressources humaines, la direction, les achats et tous les collaborateurs manipulant des données sensibles sont concernés.
🏦 Pour les banques et fintechs : une leçon supplémentaire
Les établissements financiers disposent généralement de systèmes de sécurité sophistiqués.
Mais l’affaire Revolut montre qu'une autre question doit être posée :
Comment vérifier qu’une demande d’accès aux données est réellement légitime, même lorsqu’elle provient apparemment d’une institution officielle ?
La vérification du domaine ne devrait donc pas toujours constituer l’unique mécanisme de confiance.
Pour les demandes sensibles, les organisations peuvent renforcer leurs procédures avec :
Authentification de l’expéditeur → vérification indépendante → validation interne → traçabilité → principe du moindre privilège.
💡 À retenir
Le cybercriminel n’a pas toujours besoin de pirater votre système.
Il peut chercher à :
* vous convaincre,
* vous presser,
* vous rassurer,
* puis vous faire effectuer vous-même l’opération qu’il souhaite.
La véritable cible n’est donc parfois ni le serveur ni le pare-feu.
C’est la confiance.
🚨 Le réflexe APCEN
Avant de répondre à une demande sensible reçue par e-mail :
STOP → VÉRIFIER → AUTHENTIFIER → VALIDER
STOP
Ne pas agir dans l’urgence.
VÉRIFIER
Contrôler la demande et son contexte.
AUTHENTIFIER
Contacter l’interlocuteur par un canal indépendant.
VALIDER
Appliquer les procédures internes avant toute opération sensible.
🌍 Une tendance à retenir
La cybersécurité évolue.
Les organisations doivent désormais protéger non seulement leurs infrastructures, mais également leurs processus de décision et leurs mécanismes de confiance.
L’affaire Revolut rappelle qu’une organisation peut disposer de systèmes robustes et malgré tout être victime d’une fraude si une identité usurpée parvient à franchir les procédures de vérification.
En Afrique de l’Ouest, où la digitalisation des services financiers et des entreprises progresse rapidement, la sensibilisation à ces mécanismes devient essentielle. INTERPOL identifie notamment le BEC comme une menace importante en Afrique centrale et occidentale.
La cybersécurité ne consiste plus seulement à protéger nos systèmes.
Elle consiste aussi à protéger nos décisions.
APCEN — Pour une saine transformation digitale
À lire également
KillSec : quand le ransomware devient une industrie criminelle internationale
Un adolescent de 16 ans est soupçonné d’avoir été le principal opérateur d’un groupe de ra...
Quand l’IA devient l’arme des cybercriminels : l’Afrique face à une nouvelle génération de cybermenaces
**Bulletin de sensibilisation — APCEN | Août 2026** Hier, il fallait être un hacker exp...
🇸🇳 Le Sénégal durcit sa cybersécurité : l’Afrique de l’Ouest renforce ses défenses numériques
Bulletin de sensibilisation — APCEN | Août 2026 Le Sénégal vient de franchir une nouvel...